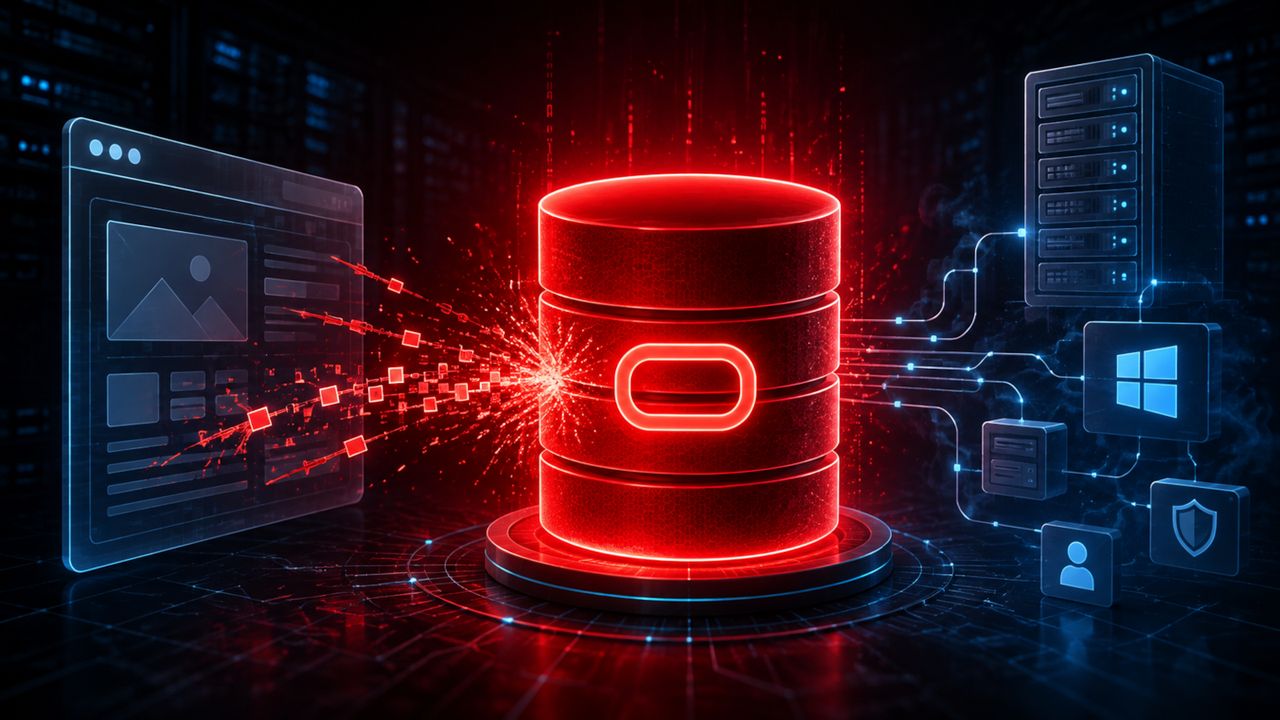
中核となる展開は明確だ:侵入者はSQLインジェクションの脆弱性を悪用し、Oracleデータベース内部で完全に動作するポストエクスプロイテーションツールキットを仕掛け、DBMS自体を偵察、永続化、ラテラルムーブメントの実行環境として利用している。
戦略的に重要なのは特定のツールキットではなく、その場所である。この10年間、セキュリティ支出はエンドポイントとネットワークエッジに集中してきた。CrowdStrike、SentinelOne、Microsoft DefenderのEDRエージェントが存在する場所だ。データベースはそのテレメトリーの外に位置することが多い。攻撃者がネイティブのデータベースプロシージャやストアドロジックを通じて活動する場合、フラグを立てるべきプロセスも、ディスク上のバイナリも、従来のツールが認識する外向きビーコンも存在しないことが多い。これは、living-off-the-landテクニックを非常に効果的にしたのと同じ論理を、最重要データストア自体のさらに深い層に押し進めたものである。
影響範囲は消費者ではなく企業に有利に働く。Oracle、SQL Server、PostgreSQLのインスタンスは、ほぼすべての大企業において財務台帳、ERPシステム、顧客記録を支えている。データベースに常駐するツールキットは最も価値の高いデータに直接近接しており、防御側が通常検知する流出の中継点を排除する。他のDBMSプラットフォームへの概念実証作業は急速に広がると予想され、ランサムウェア集団がこれを採用することも予想される。なぜなら、データ層の永続化はエンドポイントの再イメージング後も生き残るからだ。
機会はデータベースアクティビティ監視とポスチャー管理に集中している。Imperva、Satori、Cyera、クラウドネイティブDSPMスタートアップなどのベンダーは、CISOが自社のSIEMに意味のあるデータベースクエリテレメトリーがないことに気付くにつれ、予算を獲得する位置にいる。マネージドデータベースを提供するクラウドプロバイダー(AWS RDS、Azure SQL、Oracle Cloud)は、より深い監査プリミティブを公開するよう圧力に直面するだろう。そのギャップは真の買収と製品差別化のレバレッジとなる。
推奨される対策:インターネットに面したすべてのアプリケーションをSQLインジェクション候補として扱い、パラメータ化されたクエリと最小権限のデータベースアカウントを強制し、侵害されたアプリが管理プロシージャを実行できないようにする。ネイティブ監査ログを有効にし、インシデント後ではなく今すぐデータベースクエリストリームを検知パイプラインに送り込む。データベースサービスアカウントをOS レベルの権限から分離し、データ層からホストへのピボットを遮断する。取締役会は今四半期、率直な質問をすべきだ:我々の監視はデータベース内部で実行されるものを見ているのか、それともデータベースと通信するものだけを見ているのか?