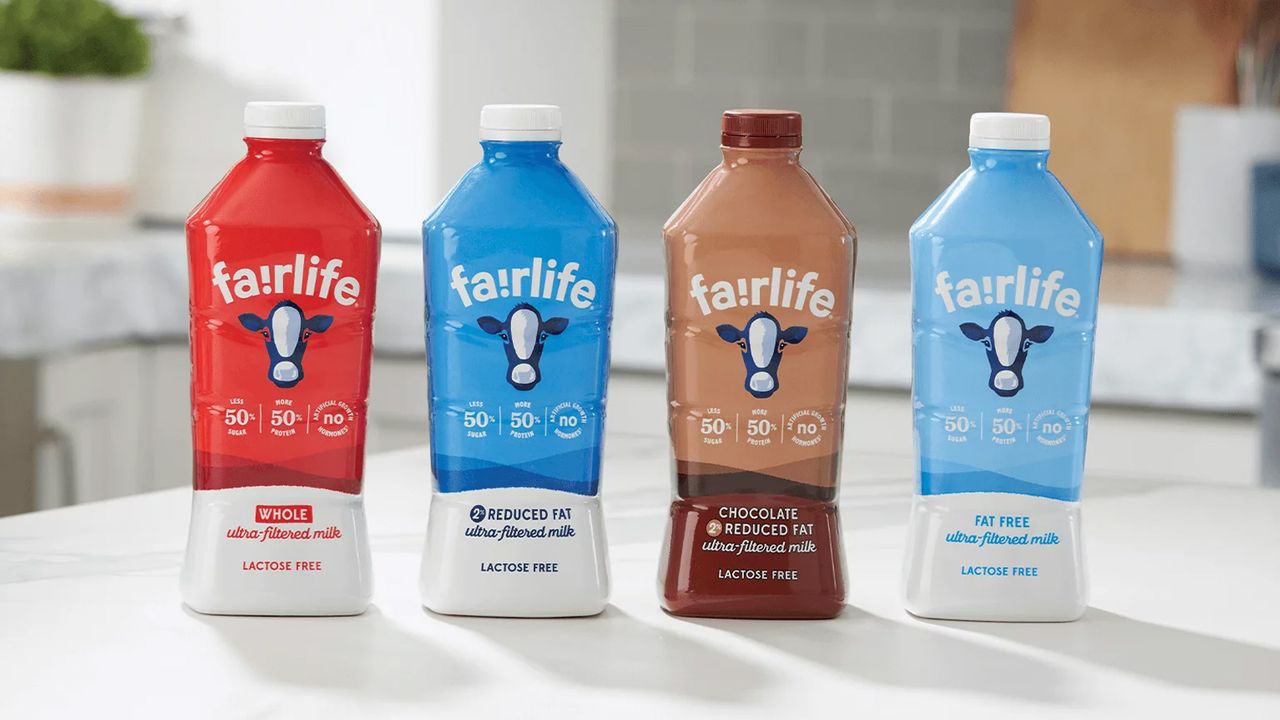
Coca-Colaは、傘下の乳製品子会社Fairlifeがランサムウェア攻撃を受け、同ブランドの限外濾過ミルク製品の米国内生産を一時停止したことを確認した。BleepingComputerとEngadgetは核心的な事実で一致しているが、現時点で脅威グループの特定や、暗号化イベントと予防的シャットダウンの区別には至っていない。この曖昧さ自体が物語の核心である。製造業者はITがOTに接触した瞬間、ますます防御的にラインを停止するようになっている。汚染されたバッチや危険な自動化状態のコストが身代金をはるかに上回るためだ。
グローバル経営幹部にとって、これはランサムウェアの影響範囲がバックオフィスのデータから収益を生み出す物理的スループットへ移行した複数年にわたるトレンドのもう一つのデータポイントである。食品・飲料業界は危険な中間層に位置する。エネルギーや金融ほど規制されていないが、高度に自動化され、生鮮在庫主導で、ダウンタイムに寛容でない。乳製品ラインが数日間停止すれば、生乳の腐敗、小売スロットの逸失、そしてDanoneやプライベートブランド競合など即座に空白を埋めるライバルへの永久的な棚シェア喪失を意味する。
戦略的教訓は、データの機密性ではなく生産継続性が今や主要な損失要因となったことだ。取締役会はサイバーリスクをオペレーション・レジリエンス問題として再定義すべきである。ITを工場OTから分離し、手動フォールバック手順を事前配置し、停止か縮退運転かの意思決定を演習する。サイバー保険会社はすでに製造業者向けの事業中断補償を再価格設定しており、フラットネットワークを持つ食品生産者は保険料上昇か補償除外に直面する。
投資家は二次的エクスポージャーに注目すべきだ。生活必需品多国籍企業は不均一なセキュリティ成熟度を持つ広範な子会社群を抱えており、Fairlikeのような買収ブランドは親会社が完全に強化していないレガシースタックで運営されることが多い。デューデリジェンスの要点は、M&Aサイバー態勢が今や統合上の負債であり、コングロマリットは各子会社工場を潜在的な単一障害点として扱うべきということだ。
推奨される対応策:全子会社にわたるOT可視性とネットワーク分離の義務化、サプライヤーや委託製造業者にセキュリティベースラインを契約で要求、工場ごとの1時間当たりダウンタイムコストを定量化して強化の優先順位付けを行うこと。セクター全体としては、規制当局が重要食品インフラ指定に注目し、資本力のある既存企業を小規模生産者より有利にするコンプライアンス負担を追加することが予想される。




