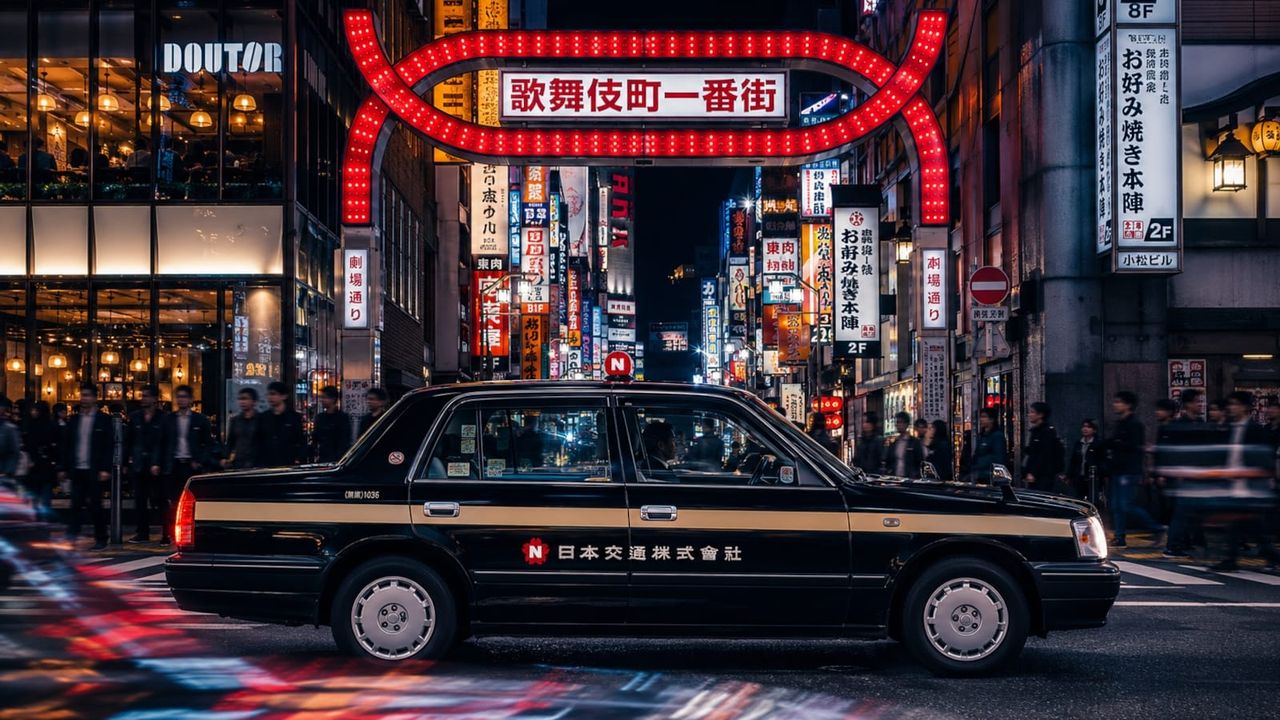
大手都市交通事業者が侵入者によるシステム侵害を受け、インフラの一部をオフライン化し、配車と予約に支障が生じた。この事象は単なる局所的な障害ではなく、ランサムウェア集団が次に移行しつつある先を示す予兆である。
10年間、攻撃者は病院、港湾、製造業者に集中してきた。なぜならダウンタイムが許容できず、保険会社が支払うからだ。地上交通車両群は今や同じプロファイルに適合する。現代のタクシーやライドシェア事業者は、リアルタイム配車、GPSテレマティクス、運転手給与、キャッシュレス決済、アプリベース予約を相互接続されたスタック上で運用しており、多くの場合レガシーなオンプレミスシステムと後付けSaaSを継ぎ合わせている。このハイブリッドな拡散状態こそ、犯罪者が好む統制の緩い攻撃面であり、銀行とは異なり、ほとんどの車両事業者はセキュリティ予算が薄く、24時間体制のSOCも持たない。
経営幹部にとっての戦略的解釈は次の通りだ。運用技術と消費者向けサービスプラットフォームが融合しつつあり、影響範囲が拡大している。配車が機能しなくなると、利用者、運転手、提携事業者が同時に影響を受け、評判上および契約上の損害が増幅される。EUではNIS2の下で、米国では重要インフラ枠組みの下で、規制当局が大規模交通・物流プラットフォームを義務的インシデント報告および耐性体制に段階的に組み込むことが予想され、Uber、Lyft、Bolt、Grab、DiDi、そしてあらゆる中規模地域車両群のコンプライアンスコストが上昇する。
ここには機会層が存在する。OT/IT分離に焦点を当てたセキュリティベンダー(Claroty、Nozomi)、アイデンティティ強化(Okta、CrowdStrike)、オフライン対応可能な配車フェイルオーバーを提供する企業が勝者となる可能性がある。保険会社はモビリティサイバー保険の価格を見直し、事業者に測定可能な管理策を求めるだろう。決済処理業者や交通を組み込むスーパーアプリプラットフォームは、車両パートナーを中立的な統合ではなくサードパーティリスクとして扱うべきである。
推奨アクション:予約、決済、テレマティクスを分離し、一つの侵入が連鎖しないようにする。四半期ごとにテストされた手動配車の継続計画を維持する。フィッシング耐性のあるMFAと特権アクセス管理を実施する。すべてのSaaSおよびハードウェアサプライヤーに侵害開示を契約上義務付ける。投資家にとっては、文書化されたインシデント対応態勢を示せないモビリティプラットフォームをアンダーウェイトすべきである。次の注目すべきランサムウェアの見出しは銀行からは来ない。人を移動させる何かから来るだろう。




