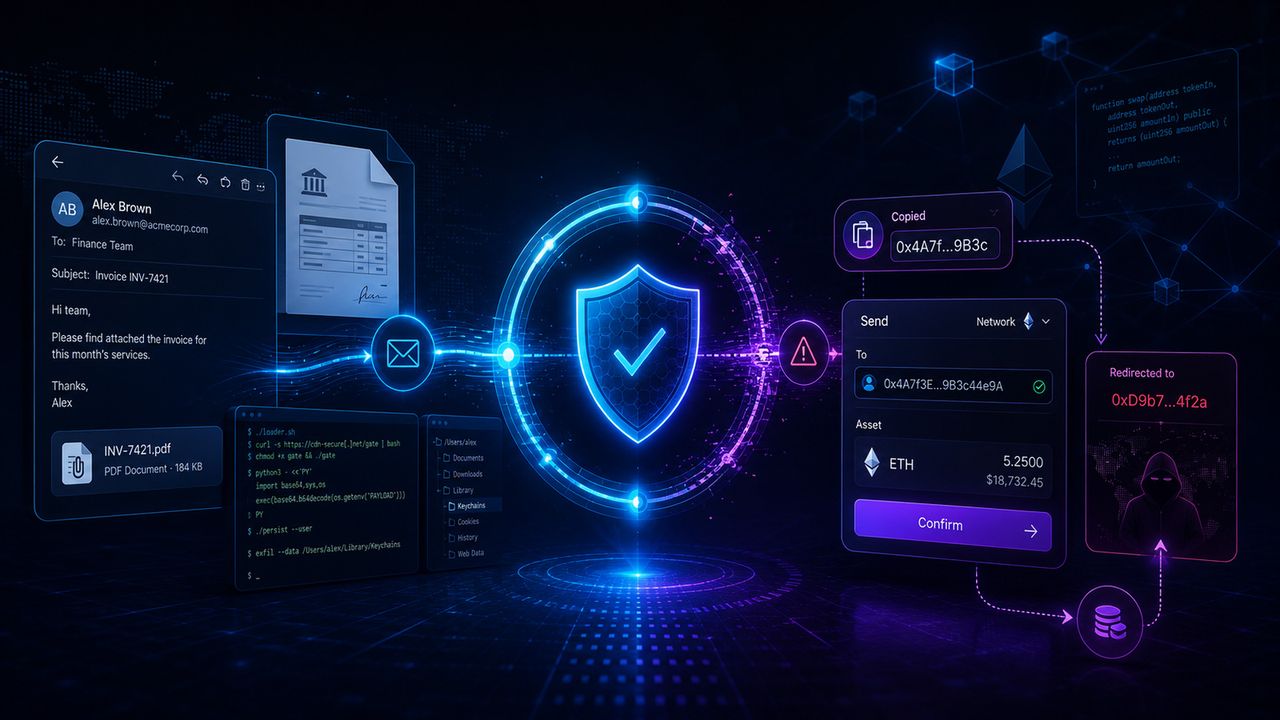
新たな脅威レポートが2つの決済窃取チェーンを詳述している。1つは侵害されたビジネス受信トレイとブラウザ操作を武器化してバンキングマルウェアを駆動し、もう1つはクリップボードハイジャックを通じて暗号資産ウォレットアドレスを密かに入れ替える。手口は異なるが、戦略は同一である。
戦略的シフトは、システムを破壊することから信頼を借用することへと移行した。従来の検知は、攻撃者が外部者として到来すると想定している――未知のドメイン、署名のないバイナリ、異常なログイン。しかし乗っ取られた実在の受信トレイは、本物のヘッダー、過去のスレッド履歴、同僚の評判を持つ。操作されたアクティブなブラウザセッションは、有効なCookieとMFA状態を継承する。クリップボードハイジャックは銀行に一切触れない。人間が既に信頼している送信先を編集するのだ。偽物を発見するために構築されたすべての制御は、所有者に対して向けられた正規チャネルには盲目である。
経済的標的は示唆的だ。両チェーンはデータ流出段階ではなく、決済段階で収益化する。これは詐欺経済の成熟である――盗まれたデータは仲介者を通じて換金しなければならないが、リダイレクトされた送金やウォレット転送は即座で、最終的で、暗号資産では次第に不可逆的になっている。CFOや財務チームにとって、これは損失モデルを侵害開示責任から直接的な現金流出へと再構成する。これは取締役会が即座に理解する損益計算書項目である。
機会は、境界ではなくトランザクション層に検証を移すベンダーにある。アウトオブバンド決済確認、暗号学的ピンニングを伴うアドレス許可リスト、Cloudflare、Zscaler、Islandからのブラウザ分離ソリューションへの勢いが期待される。OktaとMicrosoftは、認証情報窃取だけでなくセッションハイジャックを主要なアイデンティティ脅威として扱うよう圧力に直面する。Chainalysis型のウォレットスクリーニングは、取引所から企業財務ツールへと拡大するだろう。
推奨アクション:決済詳細の変更に対して二重チャネル承認を義務付け、財務エンドポイントにクリップボード整合性チェックを展開し、詐欺制御が送信者が偽物であると想定しているかストレステストを行う。不快な経営陣への結論――最も強力な認証は今や、自分自身と同じように忠実に攻撃者のセッションを保護している。侵入だけでなく、信頼悪用を監査せよ。