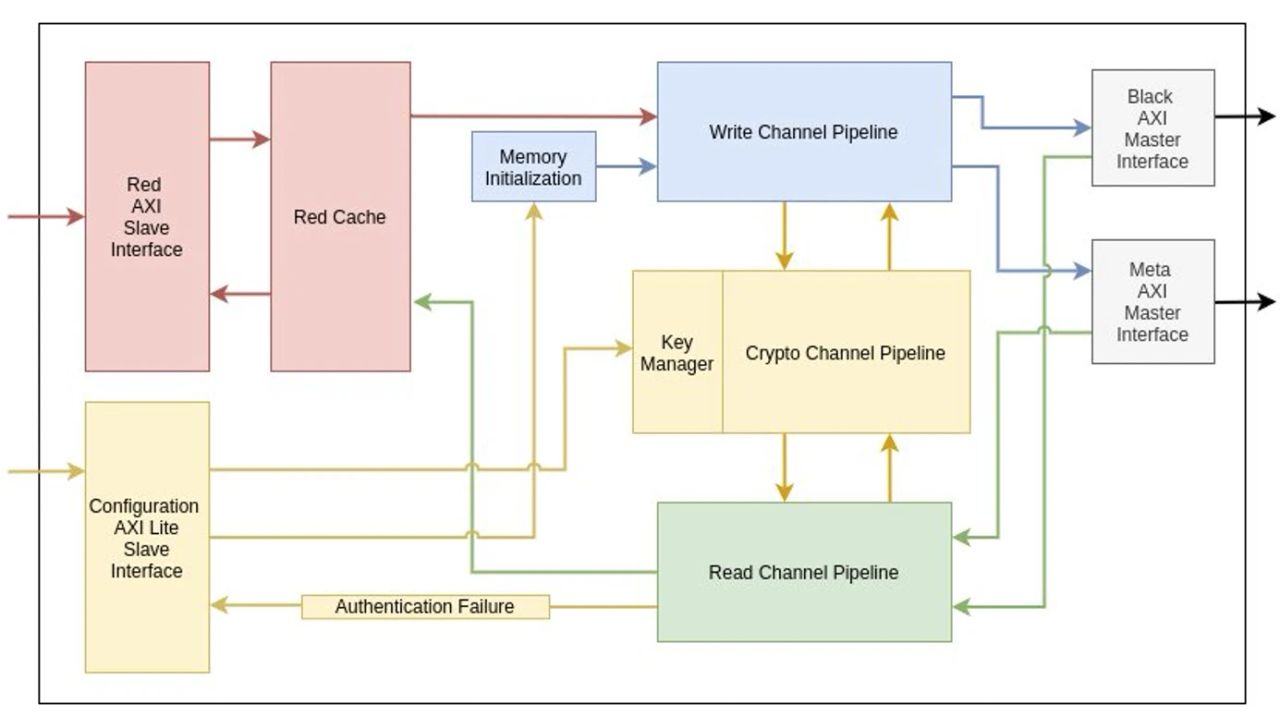
高信頼システムのセキュリティ境界は、静かに移動しつつある。プロセッサから外部DRAMへと送り出されるデータは、機密性だけでは不十分な領域に置かれており、完全性と認証の仕組みがなければ、攻撃者は暗号化されたメモリであっても改ざん、リプレイ攻撃、フォルト注入を行うことができる。
グローバルな視点で見ると、この現実はベンダー各社が長年うやむやにしてきた議論を根本から問い直すものだ。インライン・メモリ暗号化はコンフィデンシャル・コンピューティングの売り文句において当然の前提となっているが、暗号化が答えるのはあくまで一つの問い——攻撃者はデータを読み取れるか——に過ぎない。データが転送中に改ざんされたか、あるいは古くても正規に見えるブロックにすり替えられたかについては、何も保証しない。航空宇宙、防衛、政府向けワークロードにとって、その空白こそが問題の核心である。この領域の脅威モデルは、リモート侵入だけでなく、物理的なアクセス、プロービング、サイドチャネル攻撃をも想定している。調達基準は今後、認証付き暗号化と実装耐性を後付けの要件としてではなく、明示的な必須項目として求めるようになると予想される。商業的な帰結として、暗号化を付け足すだけのIPベンダーと、敵対的な物理条件下でエンドツーエンドのメモリ完全性を実証できるベンダーとの間に、格差がいっそう広がるだろう。
経済的な論理は少数のセキュリティIPプロバイダーへの集約を後押しする。メモリ帯域幅レベルでの完全性確保は正しく設計するためのコストが高く、後から組み込もうとすれば多大な苦労を伴うからだ。メモリ保護をチェックボックス的に扱ってきたチップメーカーは、認証基準の引き上げとともに、コストのかかるシリコン再スピンを迫られる局面に直面している。
日本にとって、このタイミングは特に示唆に富む。同国はRapidusおよびTSMC熊本工場を通じて国内半導体製造能力を再構築しつつ、防衛調達と宇宙プログラムの拡充も同時に進めている。政府・航空宇宙向けに製品を提供する三菱電機、MHI、NECといった企業は、汎用の商用SoCがこうした信頼性要件を満たすと前提にすることはできない。日本の自動車Tier 1メーカーとそのSoCパートナーも、機能安全とサイバーセキュリティ規制(UNECE WP.29、ISO/SAE 21434)がADASおよびEVコントローラーにおける耐タンパー性メモリの採用を求める方向へ進む中で、同様のプレッシャーに直面している。
SIerおよびローカル開発チームにとっての実践的な教訓は、ハードウェア・ルート・オブ・トラストに関する意思決定が、ソフトウェアが安全に保証できる範囲を規定するという点だ。防衛、重要インフラ、コネクテッドビークル案件に入札するインテグレーターは、認証フェーズで不足を発見するのではなく、シリコンを仕様策定する段階でメモリ完全性機能を必須要件として位置づけるべきである。この専門知識を早期に構築した企業は、日本の高信頼市場が拡大するにつれて持続的な競争優位を獲得することになる。