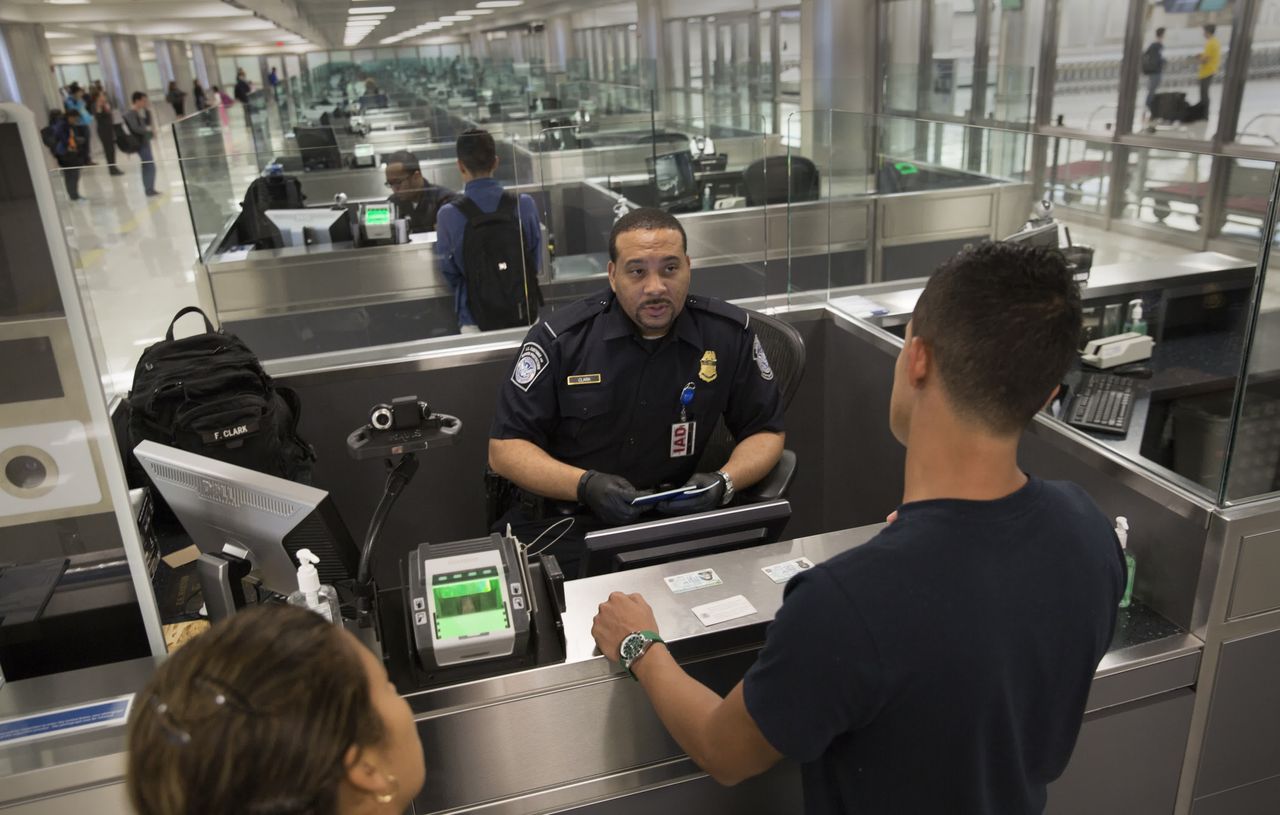
事件の核心は限定的だ。米国の渡航者が空港検査中にGrapheneOSで強化されたスマートフォンが消去されたとされることで告発に直面し、検察はこの消去を通常のセキュリティ対策ではなく妨害行為として扱っている。
しかし、戦略的なシグナルははるかに大きい。国境通過は、あらゆる企業のセキュリティ境界における最も脆弱なポイントに静かになってきた。保存時に完全に暗号化されたデバイスでも、開示を強制されたり、複製されたり、検査に抵抗した場合には意図の証拠として解釈されたりする可能性がある。多国籍企業にとって、これは快適な前提を崩壊させる。強力なデバイスセキュリティが純粋に技術的な管理手段であるという前提だ。それは今や法的リスクでもあり、企業秘密を保護するのと同じ機能が国家主体によって敵対的行為として再定義される可能性がある。
短期的なリスクは、人とデータを管轄区域間で移動させるあらゆる企業に及ぶ。コンサルティング会社、銀行、防衛関連企業、ジャーナリストの雇用主、研究を運ぶ製薬チームなどだ。自動消去、強制機能、GrapheneOSやCalyxOSのような自社ホスト型セキュアOSビルドはニッチだったが、プライバシー意識の高い従業員が独自に採用するにつれて主流になりつつある。従業員が一方的にセキュリティの選択を行うと、企業はポリシーを管理することなく法的結果を継承することになる。
機会は「クリーンデバイス」渡航を運用可能にするベンダーにある。管理されたバーナーデバイスプログラム、Apple Business Manager、Microsoft Intune、Samsung Knoxからのリモート認証MDM、そして機密情報がローカルに存在しないクラウドファーストワークフローへの需要が予想される。ゼロデータアットレストアーキテクチャ、つまりZscaler、Cloudflare、または企業VPCから取得するシンクライアントは、押収問題を完全に回避し、暗号化劇場よりも防御可能な姿勢である。
推奨される対策:業務データに対して個人用プライバシーOSハンドセットを禁止する明示的なデバイス渡航ポリシーを発行し、永続的な機密情報を持たない企業貸与デバイスを標準化し、各運用地域で消去と非協力がどのように起訴されるかについて法務部門にブリーフィングを行う。投資家は、これを機密コンピューティングおよびリモートワークスペース企業の需要触媒として注視すべきだ。より広範なトレンドは明白だ。プライバシーエンジニアリングと国家の検査権限は衝突の軌道にあり、個人ではなく企業が責任の大部分を吸収することになる。