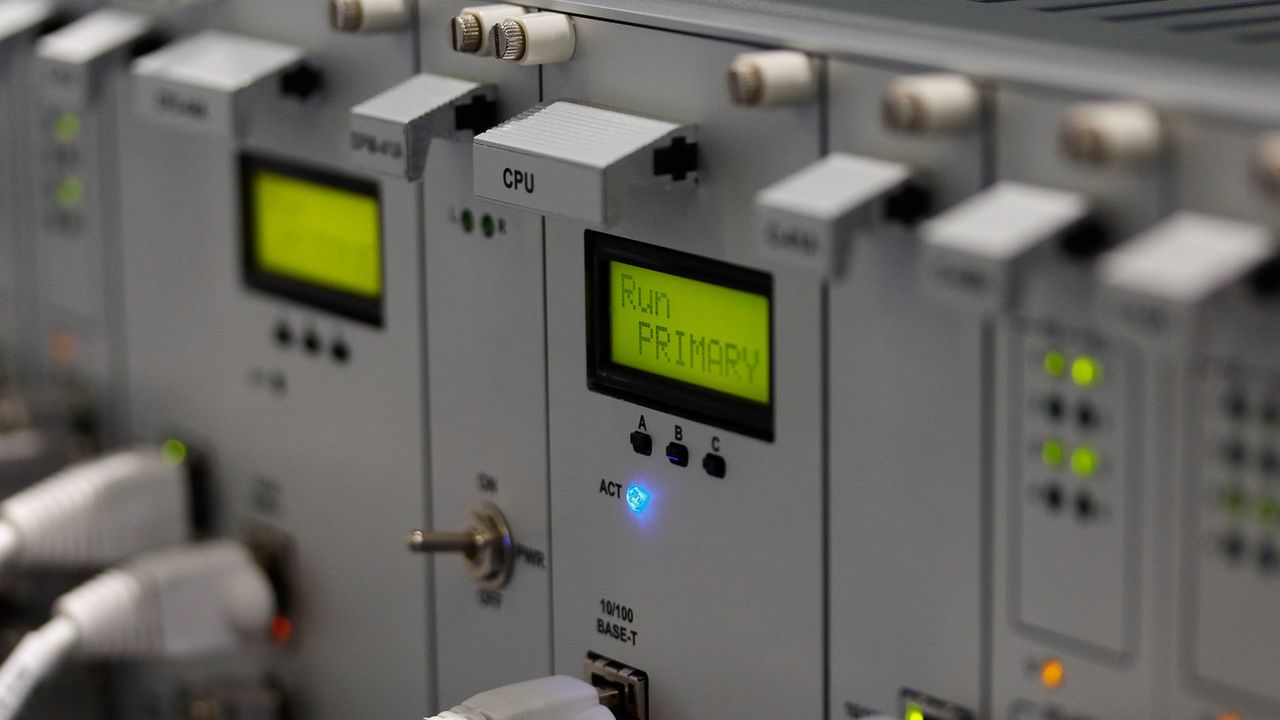
上下水道システムにおけるインターネット接続型プログラマブルロジックコントローラへの攻撃増加に関する米国の警告は、単なる国内事案というより、あらゆる産業経済が直面する構造的問題の予兆である。ここでの標的は高度なものではない。デフォルトの認証情報を設定したまま出荷された汎用コントローラが、ITの予算が限られ専任のセキュリティ担当者もいない事業者によって公開インターネットに直接晒されている。この組み合わせが、世界中の重要インフラの最も脆弱な部分を形成している。
戦略的な重要性は非対称性にある。攻撃者は認証のないPLCを操作するのに高度なスキルを必要としないが、事業者はネットワーク接続を前提に設計されていない数十年前の運用技術で構築された数千の分散サイトを防御しなければならない。水道事業は極端な例だが、同じ力学はエネルギー網、食品加工、化学プラント、ビル管理システムにも通じている。欧州のNIS2指令や湾岸・アジアの類似フレームワークは既にOTセキュリティをコンプライアンス課題として押し上げており、この動きは執行を加速させるだろう。
機会は集中している。Dragos、Claroty、Nozomi Networks、TenableのOT部門などOT特化型セキュリティベンダーは、資産可視化とネットワーク分離が調達優先事項となるにつれ恩恵を受ける立場にある。クラウドプロバイダーやマネージドOT監視を提供するインテグレーターは、社内能力に欠ける小規模事業者を取り込むことができる。一方、保険会社は産業サイバー保険の引受を厳格化し、露出したコントローラを割引対象ではなく補償除外項目として価格設定するだろう。
推奨される対策は地味だが決定的だ。産業事業者はインターネットに晒されたデバイスを直ちに棚卸しし、PLCをVPNまたは分離ネットワークの背後に配置し、デフォルト認証情報を変更し、多要素認証アクセスを強制すべきである。インフラ資産を監督する取締役会はOTをITとは別個のリスクカテゴリーとして扱い、別個の予算とインシデント対応計画を策定すべきだ。公益、製造、インフラ関連の保有資産を評価する投資家は、OTセキュリティ成熟度を脚注ではなく重要なリスクとして精査すべきである。
未確認の帰属を含む地政学的な枠組みは、運用上の真実からの注意逸らしに過ぎない。この露出の多くは不適切な設定による自業自得である。行為者が国家であれ日和見主義者であれ、解決策は同じだ。この警告を遠い見出しではなくグローバルな調達シグナルとして扱う企業は、現在複数の法域で形成されつつある規制の波に先んじて位置取ることになるだろう。




