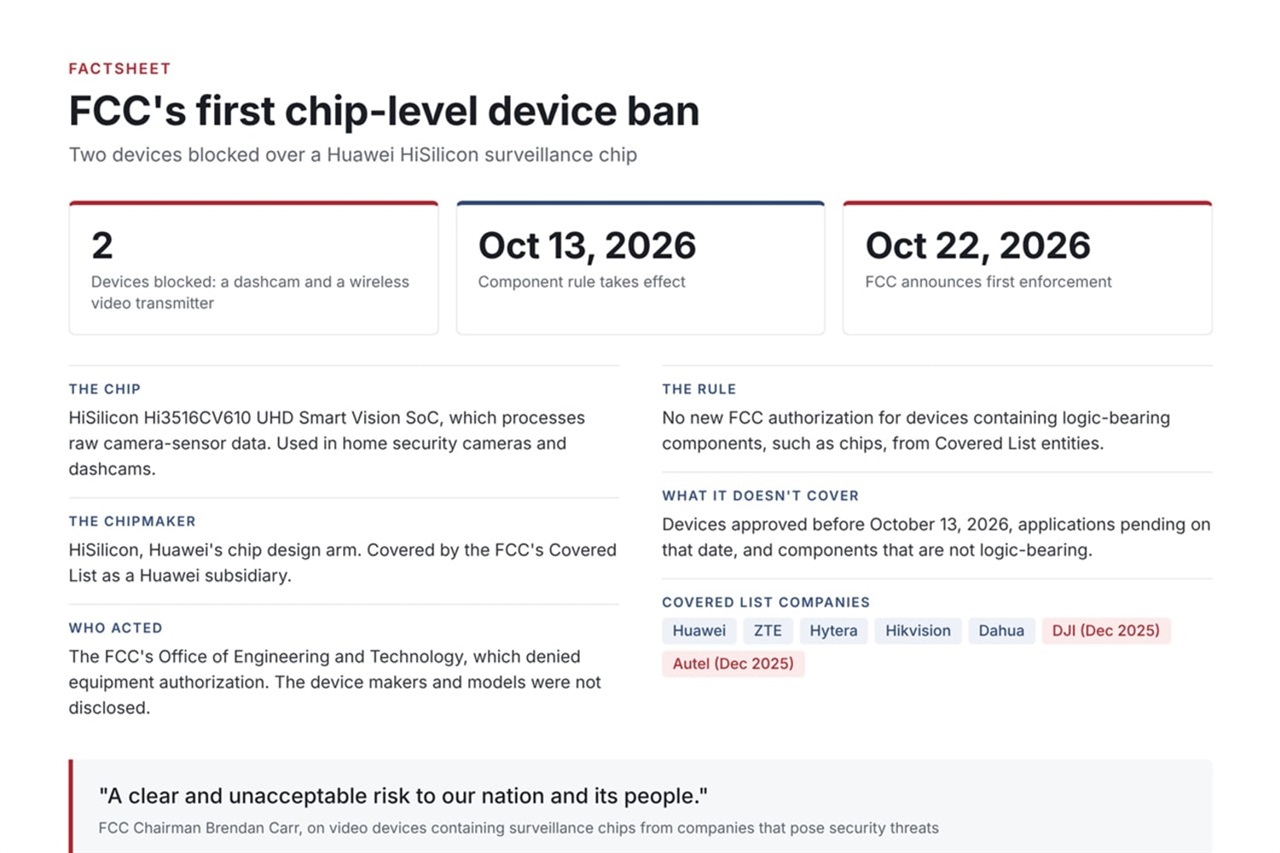
FCCは、両製品にHuawei HiSiliconチップが搭載されているという理由で2つの機器の米国市場への参入を拒否した。これは、チップメーカーが国家安全保障上のリスクとして指定された製品を対象とする規則を初めて発動したものだ。この規制当局は、最終製品から内部コンポーネントへと静かに焦点を移した。
この移行はコンプライアンス負担を変化させる。長年、輸出入規制はブランドとエンティティのレベルで運用されてきた。販売者や機器モデルがリストに載っているかを確認すればよかった。現在、執行は一層深く、誰がシリコンを設計したかにまで及ぶ。クリーンなベンダーからのクリーンなラベルを持つ機器でも、部品表に埋め込まれた1つのコントローラーの根拠で遮断される可能性がある。モジュールレベル以下の来歴を監査してこなかったハードウェアメーカーは今やそれを行わなければならず、そのために必要な知識は法務部門ではなく、分解ラボや調達記録の中に存在する。
より広範なシグナルは、「設計に組み込まれた」リスクが規制の恒久的なカテゴリーになりつつあるということだ。HiSilicon部品は監視カメラ、ルーター、低コストIoTモジュールに一般的で、まさにホワイトラベル化され数十のブランド名で再販される機器だ。この規則の適用範囲は2機器をはるかに超えると予想され、購入者はチップレベルの開示をあったらいいものではなく契約条件として要求することが予想される。
日本のエレクトロニクスメーカーや監視・IoTシステムを統合するSIerにとって、これは遠い政策見出しではなく具体的な業務上の問題だ。米国向けに機器を出荷する、または米国へのエクスポージャーを持つ多国籍企業向けにシステムを構築する企業は今や、カメラ群、ビル管理センサー、ネットワークエッジ機器全体でチップレベルのトレーサビリティが必要だ。日本自身の経済安全保障枠組みも同じ方向を推進しているため、このコンプライアンス作業は単一市場への課税ではなく二重の目的を持つ。
日本の企業ITおよび開発チームにとっての実践的な対応は、部品表を監査可能なデータとして扱うことだ。これは、コンポーネントレベルの在庫を維持し、調達および資産管理パイプラインに来歴チェックをスクリプト化し、国境で発見するのではなく指定されたチップメーカーを自動的にフラグ付けすることを意味する。RPAと社内ツールはこのタスクに適している。ベンダー宣言をデータシートや分解データと照合することは反復的で大量であり、まさに自動化が真価を発揮する場面だ。今この能力を構築する企業は、次の機器禁止措置を出荷危機としてではなく日常的な照会として吸収するだろう。